
Parooliga kaitstud ZIP Mac OS X-is: loo turvalisi faile
Sul on leping, hinnatabel või juhatuse dokument, mille tahad oma Macist ära saata. E-post on kiireim tee, aga tavaline manus ei kõlba. Fail vajab parooli ja saaja võib olla Windowsis, mitte macOS-is.
Just siin kukub enamik nõuandeid läbi. Need annavad sulle Terminali käsu ja jäävad sinna seisma. Päris töös sellest ei piisa. Sul on vaja teada, milline valik on kiire, milline turvaline ja milline ei tekita hõõrdumist inimesele, kes faili Gmailis või Outlookis avab.
Sisukord
- Turvaliste failide saatmine Macist õigel viisil
- Kiire meetod Terminaliga ja suur konks
- Turvaline natiivne meetod: krüptitud kettapildi loomine
- Universaalne meetod kolmanda osapoole rakendustega
- Meetodi valimine: turvalisus ja ühilduvus võrdluses
- Sinu nutikas töövoog turvaliste e-posti manuste jaoks
Turvaliste failide saatmine Macist õigel viisil
Kui teed Finderis failil paremklõpsu ja valid “Tihenda” (Compress), teeb macOS ZIP-faili. See ei lisa parooli. See on esimene probleem, millega hõivatud spetsialistid kokku puutuvad, kui neil on vaja e-postiga midagi tundlikku saata.
Teine probleem on hullem. Paljud õpetused soovitavad käske zip -er või zip -P, selgitamata, et need tuginevad aegunud PKZIP 2.0 stiilis krüpteeringule ja et zip -P võib paljastada parooli käsuajaloos, mis tekitab professionaalsetes e-posti töövoogudes välditava riski, nagu märgitakse selles macOS-i ZIP-parooli kaitse ülevaates.
Mis e-posti töövoogudes tegelikult loeb
Kui juhid ja kliendiga suhtlevad meeskonnad küsivad parooliga kaitstud ZIP-i kohta Mac OS X-is, kaaluvad nad tavaliselt kolme asja:
- Kiirus: Sul on vaja fail kohe ära saata.
- Turvalisus: Fail sisaldab infot, mis ei tohiks liikuda kaitsmata.
- Ühilduvus: Saaja peab selle avama ilma tugikõneta.
Kui automatiseerid suure osa oma postkastist, tekib see otsustuskoht sageli. Meeskonnad, kes juba kasutavad tööriistu vastuste käsitlemise, sõelumise ja järelkirjade parandamiseks, saavad sama mõtteviisi rakendada manuste suhtes. Kui tahad paremat süsteemi korduva kliendisuhtluse ümber, on see ülevaade e-posti automatiseerimisest hõivatud meeskondadele kasulik taust.
Õige tööriist sõltub saajast
Ühte täiuslikku meetodit ei ole. On kolm praktilist valikut:
- Terminali ZIP kiiruse jaoks, kui fail ei ole eriti tundlik.
- Krüptitud DMG, kui turvalisus on kõige olulisem ja saaja on samuti Macis.
- Kolmanda osapoole arhiivitööriistad, kui vajad tugevat professionaalset lahendust segatud Maci ja Windowsi keskkondades.
Praktiline reegel: Vali meetod esmalt saaja seadme ja alles siis faili tundlikkuse järgi.
Kui sinu töö hõlmab ka piiratud juurdepääsuga meediat või kontrollitud kliendile edastamist väljaspool tavalisi manuseid, võib turvalise videosisu juurdepääsu töövoog olla kasulik paralleel. Põhimõte on sama. Juurdepääsukontroll töötab ainult siis, kui saaja saab seda hõõrdumiseta kasutada.
Kiire meetod Terminaliga ja suur konks
Sisseehitatud Terminali tee on kiireim viis parooliga kaitstud ZIP-i tegemiseks macOS-is. Pole vaja installida. Pole tellimusi. Pole ootamist.
Täpne käsk
Ava Terminal, mine kausta, kus su fail asub, ja käivita:
zip -er archive.zip filename
Kausta puhul kasuta faili nime asemel kausta nime. -r käitumine sisaldub levinud rekursiivses mustris, mida näidatakse kujul zip -er encrypted.zip foldername/, ja parooliküsimus ilmub Terminalis ilma sisestatud märke näitamata, nagu kirjeldatakse selles macOS-i Terminali ZIP-i läbivaates.
Lihtne näide näeb välja nii:
- Ava Terminal Spotlightist.
- Kirjuta
cd ~/Desktop, kui fail on töölaual. - Käivita
zip -er contract.zip contract.pdf - Sisesta parool.
- Sisesta parool kinnituseks uuesti.
See loob faili nimega contract.zip, mida saad Gmailis või Outlookis manusena lisada.
Miks see meetod on atraktiivne
Kiirete ülesannete jaoks töötab see piisavalt hästi:
- Sisseehitatud: Igas Macis on see juba olemas.
- Kiire täita: Kui käsk on selge, võtab see sekundeid.
- Hea kerge kaitse jaoks: See peatab juhusliku kiikamise, kui keegi faili kogemata leiab.
Seepärast on see populaarne. See on saatja jaoks hõõrdumatu.
Konks, mille enamik juhendeid vahele jätab
See meetod kasutab ZipCrypto’t ja just see on probleem. Sama läbivaade märgib, et 8-märgilise tähtnumbrilise parooli saab tänapäevase riistvaraga murda alla ühe päevaga ning failinimed ZIP-i sees jäävad nähtavaks isegi siis, kui sisu on selles vormingus tavapärase ZIP-struktuuri kaudu arhiivis lukus.
Ära käsitle Terminali ZIP-i kui seifi. Käsitle seda kui privaatsusekraani.
See failinimede paljastamine on olulisem, kui inimesed arvavad. Kui sinu arhiiv sisaldab faile nimedega Acquisition-Terms.pdf, Employee-Severance.xlsx või Board-Draft-Final.pages, võid lekitada piisavalt konteksti juba enne, kui saaja parooli sisestab.
Millal Terminal sobib
Kasuta seda, kui kõik järgnev on tõsi:
- Fail on vähetundlik: sisemised märkmed, mustandlikud slaidiesitlused või rutiinsed dokumendid.
- Peamine eesmärk on mugavus: sul on vaja paroolikihti, mitte tugevat konfidentsiaalsust.
- Oled kinnitanud, et saaja oskab parooliga ZIP-e avada: ideaalis enne saatmist.
Jäta see vahele lepingute, finantsandmete, personalikirjete, kliendiandmete, juriidilise materjali või millegi puhul, mille edasisaatmist kahetseksid.
Turvaline natiivne meetod: krüptitud kettapildi loomine
Kui fail on eriti tundlik ja saaja on samuti Macis, kasuta Kettautiliiti (Disk Utility) ja loo krüptitud DMG. See on macOS-i tugevaim natiivne valik igapäevaseks ärikasutuseks.
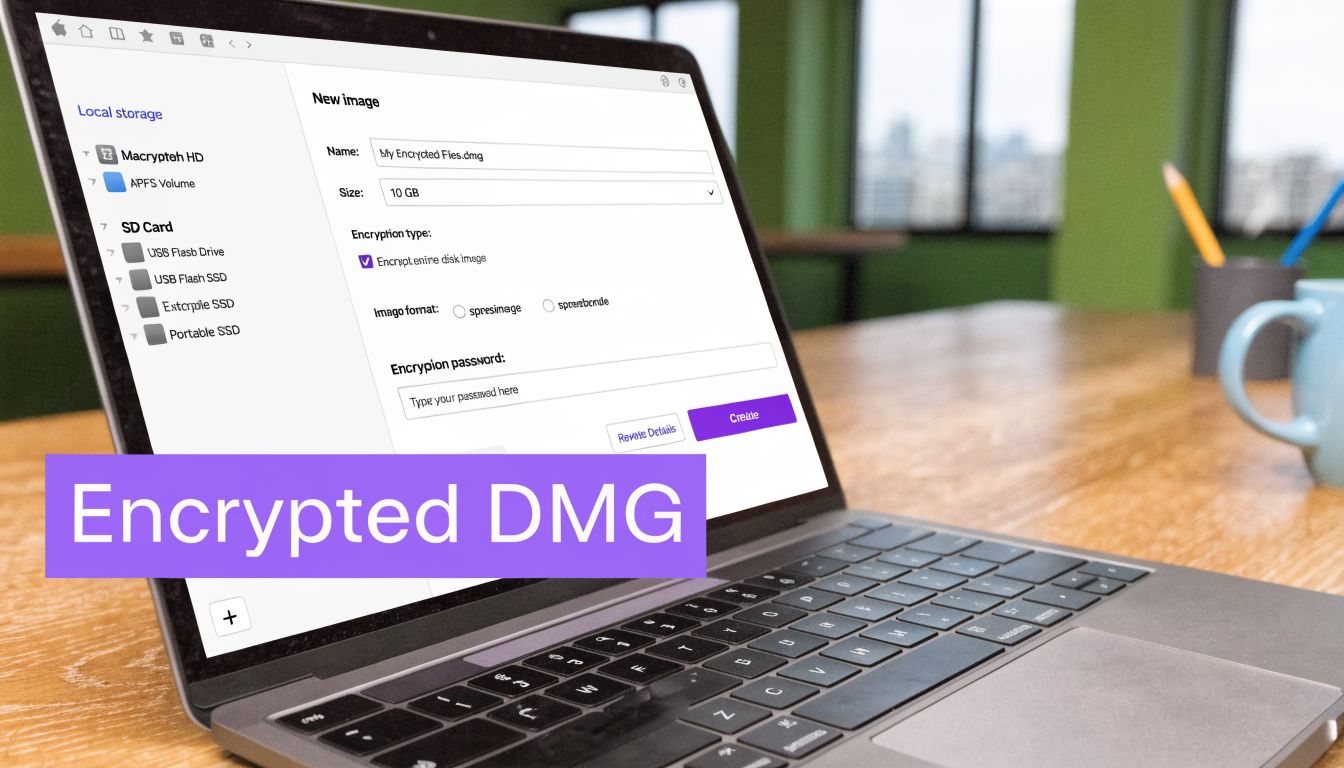
DMG käitub nagu lukustatud konteiner. Saaja avab selle, sisestab parooli ja ühendab selle nagu ketta. Maci ja Maci vahelise vahetuse jaoks on see puhtam ja kaitstavam kui vana ZIP-tee.
Kuidas luua krüptitud DMG
Ava Kettautiliit (Disk Utility) ja järgi seda teed:
- Vali Fail (File).
- Vali Uus pilt (New Image).
- Vali Tühi kettapilt (Blank Disk Image).
- Anna sellele nimi ja asukoht.
- Sea suurus piisavalt suureks oma failide jaoks.
- Krüpteeringu all vali AES-256.
- Sisesta tugev parool.
- Salvesta pilt, seejärel ava see ja lohista oma failid sisse.
Pärast ühendatud pildi väljastamist (eject) on DMG saatmiseks valmis.
Miks see on parem natiivne turvavalik
Peamine eelis on krüpteerimisstandard. Selle artikli lähtematerjal toob konkreetselt välja Kettautiliidi AES-128/256 krüptitud DMG valiku kui ZIP-ile tugevama natiivse alternatiivi ja just sellepärast eelistavad turvateadlikud Maci kasutajad seda konfidentsiaalseks hoiustamiseks ja jagamiseks.
Väldid ka ZIP-ile omast probleemi, kus arhiivi failinimed on samamoodi nähtavad.
Kui fail tekitaks paljastumisel juriidilise, vastavus- või maineprobleemi, kasuta natiivse ZIP-i asemel DMG-d.
Tegelik piirang
DMG on suurepärane Apple’i ökosüsteemis. Laiaks platvormideüleseks jagamiseks on see kehv.
Windowsi saajatel ei ole DMG avamiseks tavaliselt sujuvat teed. See teeb sellest halva valiku välisjuristile Windowsi sülearvutis, hankemeeskonnale, kes kasutab Outlooki arvutis, või kliendi assistendile, kes töötab lukustatud ettevõttearvutist.
Spetsialistidele, kes vajavad krüpteerimisvalikute kohta tugevamat tausta enne auditiülevaatusi või poliitikauuendusi, aitab see lugemisnimekiri krüpteerimisteadmisi audititeks tugevdada. See on kasulik, kui pead selgitama, miks üks vorming teisele eelistati.
Universaalne meetod kolmanda osapoole rakendustega
Segatud seadmetega ärikeskkondades on kolmanda osapoole tööriistad professionaalne vastus. Need lahendavad natiivsete Maci valikute kaks suurimat nõrkust. Natiivne ZIP on mugav, kuid nõrk. DMG on tugev, kuid Maci-kesksel.
Rakendused nagu Keka, BetterZip ja Archiver asuvad praktilisel kesktasandil. Need võimaldavad luua krüptitud arhiive vormingutes, mis liiguvad macOS-i ja Windowsi vahel paremini.
Miks need tööriistad päris kliendityös võidavad
Võtmeküsimus ei ole ainult parooliga kaitstud faili tegemine. See on sellise faili tegemine, mille saaja saab segadusteta avada. Standardsed Maci ZIP-id, mis on tehtud käsuga zip -er, ei avane Windowsi File Exploreris sageli ja ühilduvuskaebused suurenesid macOS Sonoma aruteludes, mistõttu on tööriistad, mis loovad AES-ZIP või 7z arhiive, turvalisem platvormideülene valik, nagu selgub sellest Apple Discussionsi ühilduvuslõimest.
See on vahe tehnilise ja kasutatava lahenduse vahel.
Kui rahandusjuht saadab kliendile pakkumise või kliendihaldur e-postiga pikenduspaberid, ei tohiks arhiivivorming muutuda tugipiletiks. Head kolmanda osapoole tööriistad vähendavad seda riski.
Mida rakenduselt otsida
Ära tee valikut liiga keeruliseks. Keskendu neile punktidele:
- Kaasaegne krüpteering: Otsi AES-256 tuge.
- Vormingu valik: AES-iga ZIP või 7z on tavaliselt praktiline sihtmärk.
- Saaja lihtsus: Teine pool peaks suutma selle avada levinud tööriistadega, näiteks 7-Zip.
- Korratavus: Eelseadistused on olulised, kui sinu meeskond saadab kaitstud manuseid sageli.
BetterZip’i mainitakse äri kasutuses sageli, sest see pakub eelseadistusi ja paremat kontrolli arhiivi käitumise üle. Keka on populaarne, sest see on lihtne. Archiver meeldib inimestele, kes tahavad viimistletud liidest ja vähem nuppe.
Puhas töövoog, mis töötab
Kliendiga suhtlevatele meeskondadele on muster lihtne:
- loo arhiiv AES-i toetavas rakenduses
- lisa see manusena Gmailis või Outlookis
- saada parool eraldi teise kanali kaudu
See teine samm on oluline. Ära lisa parooli samasse e-kirja failiga. Saada see vestluse, telefoni või eraldi sõnumi kaudu ajalise vahega.
Fail on nii turvaline, kui turvaline on viis, kuidas parool edastatakse.
Meetodi valimine: turvalisus ja ühilduvus võrdluses
Juhid ei vaja pikka tehnilist loengut. Nad vajavad kiiret otsust. Parim meetod sõltub faili tundlikkusest ja saaja seadmest.
Siin on praktiline võrdlus.
Maci failikaitse meetodite võrdlus
| Meetod | Turvatase | Ühilduvus Windowsiga | Parim kasutus |
|---|---|---|---|
Terminal zip -er | Madal tundlikuks ärikasutuseks | Mõne saaja jaoks ebausaldusväärne | Kiire kaitse vähetundlikele failidele |
| Krüptitud DMG Kettautiliidus | Kõrge Maci töövoogudes | Kehv | Konfidentsiaalne jagamine Macist Maci ja turvalised arhiivid |
| Kolmanda osapoole rakendus AES-ZIP-i või 7z-iga | Tugev professionaalseks jagamiseks | Hea | Tundlikud failid, mis saadetakse üle Maci ja Windowsi |
Suurim risk vaikimisi ZIP-tee puhul
Standardne macOS-i käsk zip -e kasutab ZipCrypto’t, mis on 1990. aastate lahendus. 8-märgilist tähtnumbrilist parooli saab tänapäevase riistvaraga jõuga murda alla ühe päevaga ja Apple’i enda dokumentatsioon hoiatab selle ebaturvalisuse eest, mistõttu 99% turvaekspertidest kontrollitud materjalis soovitab seda tundlike andmete puhul vältida ja eelistada tugevamaid vorminguid. Seda hoiatust arutatakse selles Apple Community turvaarutelus käsu zip -e kohta.
See on number, mis peaks sinu otsust kujundama.
Hõivatud meeskond võib näha “parooliga kaitstud” ja eeldada, et fail on turvaline. See ei ole automaatselt turvaline. Silt kõlab rahustavalt, kuid aluseks olev meetod on olulisem kui paroolikasti olemasolu.
Lihtne otsustustest
Kasuta seda kiiret filtrit enne millegi manustamist:
-
Kas paljastumine tekitaks juriidilist või mainekahju?
Ära kasuta natiivset ZIP-i. -
Kas saaja on kindlasti Macis?
DMG on tugev valik. -
Kas e-kiri läheb kellelegi väljaspool sinu ettevõtet?
Vali vaikimisi kolmanda osapoole rakendus kaasaegse krüpteeringu ja parema ühilduvusega.
Kui sinu organisatsioon karmistab manuste poliitikaid, paroolide jagamise reegleid või e-posti käsitlemise standardeid, tasub üle vaadata laiem e-posti turvajuhend meeskondadele. Failikaitse otsused on osa samast operatiivriski pildist.
Otsustuse lühitee: Natiivne ZIP on mugavuse jaoks. DMG on Maci turvalisuse jaoks. Kolmanda osapoole AES-arhiivid on professionaalse e-posti jaoks.
Sinu nutikas töövoog turvaliste e-posti manuste jaoks
Puhtaim töövoog on see, mida sinu meeskond järgib tähtaja surve all. See ei tohiks nõuda turvaspetsialisti. See peaks nõudma ühte selget otsust.
Praktiline otsustuspuu
Kui manus on rutiinne ja parool on seal peamiselt juhusliku juurdepääsu pidurdamiseks, sobib Terminali meetod. See on kiire, sisseehitatud ja piisav väikese panusega kasutuseks.
Kui fail on väga konfidentsiaalne ja jääb ainult Maci töövoogu, loo krüptitud DMG. See on parim natiivne valik, kui turvalisus on olulisem kui ühilduvus.
Kõige levinuma professionaalse stsenaariumi jaoks, tundliku faili saatmiseks inimesele, kelle seadet sa ei kontrolli, kasuta kolmanda osapoole rakendust, mis loob AES-kaitsega ZIP- või 7z-arhiivi. See on välise e-posti jaoks kõige väiksema riskiga vaikevalik.
Hoia edastusprotsess distsiplineeritud
Arhiivivorming on vaid pool tööst. Teine pool on see, kuidas sa selle saadad.
- Eralda parool: Edasta see teise kanali kaudu.
- Nimeta failid hoolikalt: Ära leki nähtavates failinimedes konfidentsiaalset konteksti.
- Testi enne saatmist: Kui saaja on oluline, ava arhiiv kõigepealt teisel masinal.
- Vähenda postkasti hõõrdumist: Standardiseeri see protsess, et sinu meeskond ei improviseeriks iga kord.
Kui karmistad töövooge turvalise väljaminevate sõnumite ümber, on see juhend teemal turvaline ärie-post GoSafe’i teadmistega kasulik kaaslane. Arhiiv ise on oluline, kuid nii ka jagamise, kontrollimise ja järelkirjade ümber olevad harjumused.
On ka tootlikkuse vaatenurk. Meeskonnad, kes hoiavad postkastid korras, teevad paremaid otsuseid manuste kohta, sest neil ei ole kiire. Puhtam struktuur postkasti korrastamiseks vähendab viimase hetke tuld ja tuhka, mis viib nõrkade failijagamise valikuteni.
Kasuta võimalikult lihtsat reeglit. Madal tundlikkus tähendab kiiret meetodit. Kõrge tundlikkus Macis tähendab DMG-d. Tundlik platvormideülene e-post tähendab kolmanda osapoole AES-arhiivi. See raamistik peab vastu igapäevases kliendityös.
Ellie aitab sul käsitleda ülejäänud e-postikoormust turvaliste manuste ümber. Kui tahad kiiremaid vastuseid Gmailis ja Outlookis oma tooni kaotamata, koostab Ellie vastused sinu olemasolevas postkastis, et saaksid need vähema vaevaga üle vaadata, kohandada ja saata.